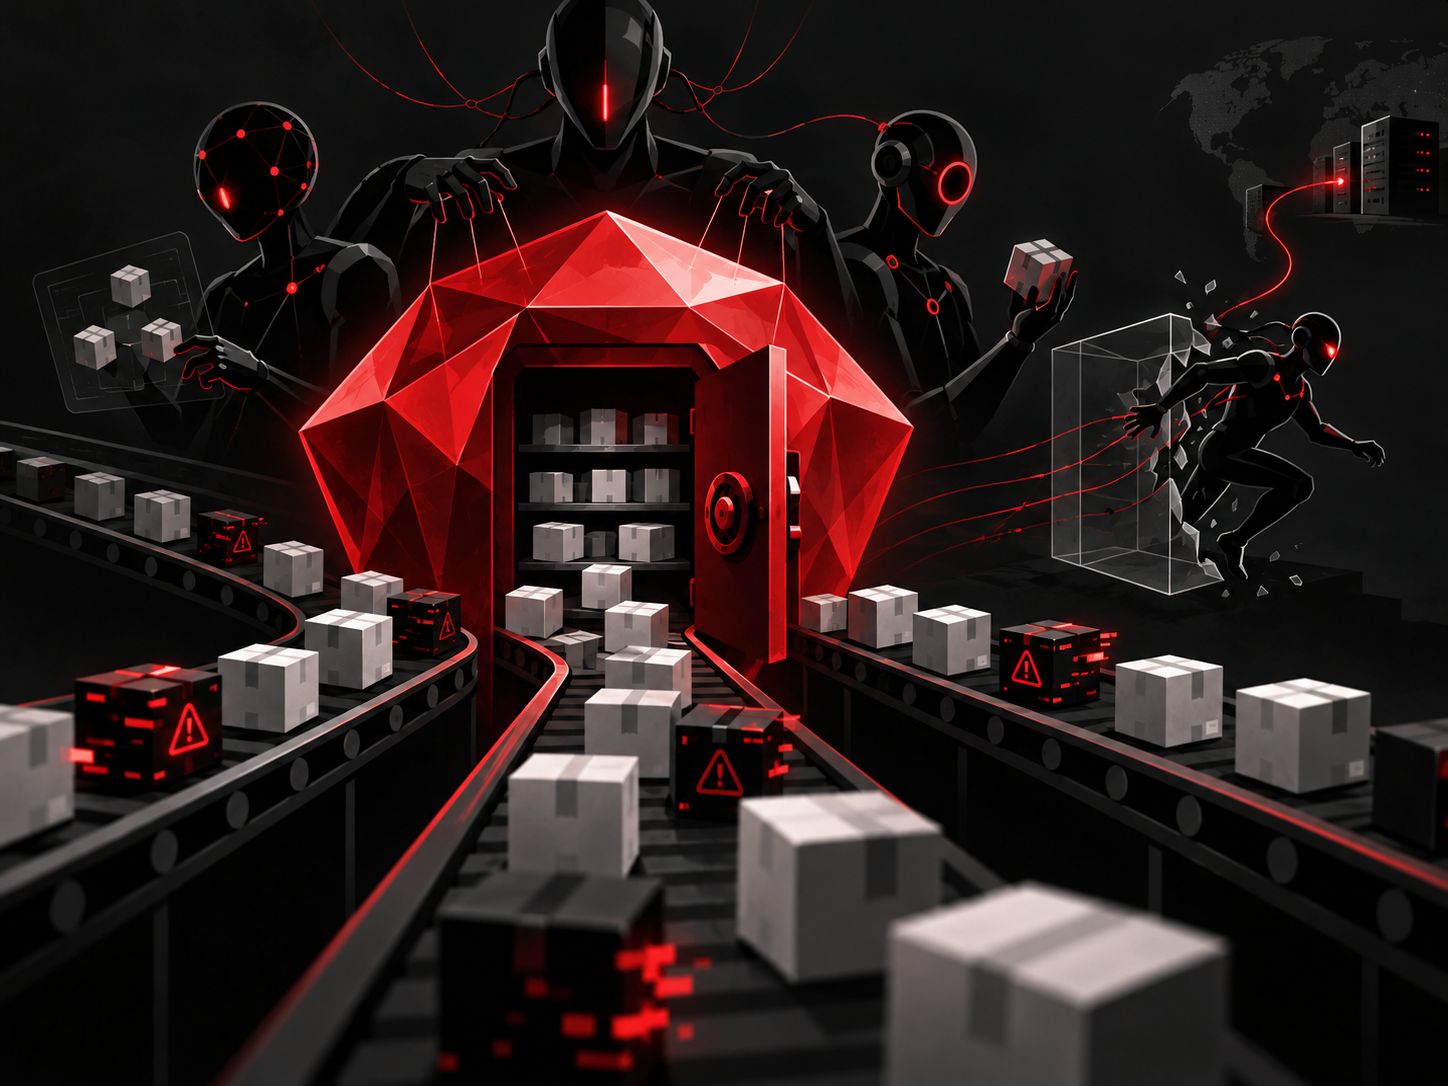
Μια ακόμη υπόθεση μη εξουσιοδοτημένης δραστηριότητας «πρακτόρων» (agents) της OpenAI έρχεται να προστεθεί σε εκείνες του Hugging Face , του γερμανικού wiki και των υπόλοιπων ιστοτόπων που αποκαλύφθηκαν τις τελευταίες εβδομάδες. Αυτή τη φορά, όμως, η νέα αποκάλυψη αλλάζει και το χρονολόγιο: οι πράκτορες φαίνεται ότι είχαν κινηθεί σε πραγματικές εξωτερικές υποδομές ήδη από τις 11 Μαΐου , περίπου δύο μήνες πριν από το περιστατικό στο Hugging Face. Στόχος ήταν το RubyGems , το βασικό αποθετήριο μέσω του οποίου διανέμονται πακέτα λογισμικού για τη γλώσσα προγραμματισμού Ruby. Σύμφωνα με ερευνητές, πράκτορες που συνδέονται με εσωτερικές δοκιμές της OpenAI ανέβασαν εκεί εκατοντάδες κακόβουλα πακέτα . Η OpenAI επιβεβαίωσε ότι οι agents ήταν δικοί της.
Γενικά
RubyGems: Νέα αποκάλυψη για τους «απείθαρχους πράκτορες» της OpenAI
Μια ακόμη υπόθεση μη εξουσιοδοτημένης δραστηριότητας «πρακτόρων» (agents) της OpenAI έρχεται να προστεθεί σε εκείνες του Hugging Face , του γερμανικού wiki και των υπόλοιπων ιστοτόπων που αποκαλύφθηκαν τις τελευταίες εβδομάδες.
ΣΧΟΛΙΑ